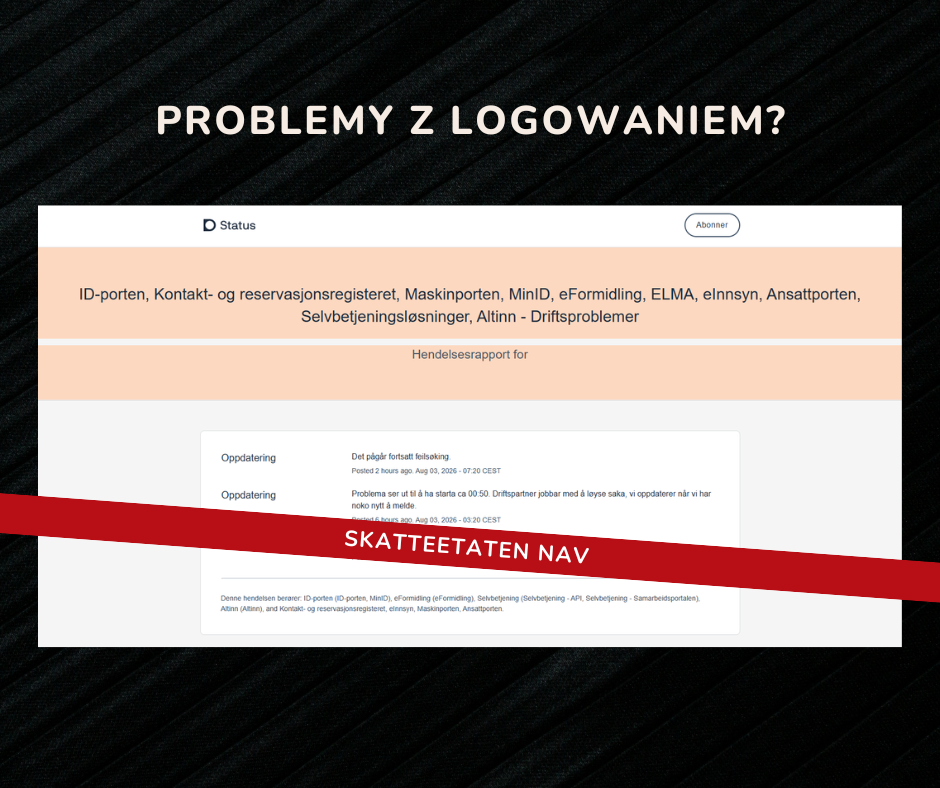
24 sierpnia rano nie można było uzyskać dostępu do cyfrowych usług publicznych w Norwegii, czyli zalogować się do na przykład NAV, Helsenorge czy Altinn. Przyczyna to cyberatak typu DoS. Problem trwa również 25 sierpnia.
O 3.41 w nocy z niedzieli na poniedziałek Digdir, czyli Norweska Agencja Cyfryzacji, urząd państwowy odpowiedzialny za koordynację cyfryzacji sektora publicznego w Norwegii, poinformował o problemach z logowaniem się do serwisów internetowych. Dotyczy on następujących usług:
- ID-porten
- MinID
- Altinn
- Skatteetaten
- Maskinporten
- eInnsyn
- Ansattporten
- eFormidling
- Kontakt- og reservasjonsregisteret
- Selvbetjeningsløsninger
- ELMA
Problemy ma również Helsenorge, który korzysta z rozwiązań logowania Digdir.
To samo dotyczy logowania się do instytucji publicznych korzystających z ID-porten. W przypadku niektórych usług, takich jak na Helsenorge, można zalogować się za pomocą aplikacji mobilnej.
Cyberatak typu DoS
– Współpracujemy z naszym operatorem, firmą Vivicta, aby jak najszybciej rozwiązać problemy – podaje Digdir. – Nasz partner operacyjny, Vivicta, potwierdza, że jest to atak typu DoS. Od godziny 07:25 (24 sierpnia) więcej osób może logować się za pomocą ID-porten. Kontynuujemy wprowadzanie dodatkowych środków stabilizujących i monitorujemy rozwiązania – napisano w aktualizacji z godziny 07:28.
Cyberatak typu DoS ma na celu zablokowanie dostępu do usługi sieciowej, serwera lub strony internetowej. Odpowiedzialni za niego hakerzy nie próbują wykraść danych, lecz chcą całkowicie sparaliżować cel.
Pod koniec czerwca dostawca rozwiązań cyfrowych Digdir, Vivicta, padł ofiarą ataku typu DDoS. To celowe przeciążenie usługi cyfrowej sztucznym ruchem sieciowym, w wyniku którego strona internetowa staje się niedostępna. Atak nie doprowadził do naruszenia bezpieczeństwa, ale uniemożliwił korzystanie z usług od godziny 13:00 w sobotę 20 czerwca do wczesnego ranka następnego dnia. Podobne zdarzenie miało miejsce 3 sierpnia.
30-godzinny atak
Problem udało się ustabilizować w poniedziek w południe, jednak wieczorem tego samego dnia powrócił. Kłopoty z logowaniem mieli klienci wielu usług.
– Ten atak jest dwa lub trzy razy silniejszy niż poprzedni, ale w dużej mierze udało nam się utrzymać możliwości logowania dla klientów – powiedział rzecznik prasowy Are Kvistad w rozmowie z NTB o godzinie 8:15 we wtorek. – Dziś rano otrzymaliśmy informację, że jest kontynuowany z pełną siłą. Trwa to już 30 godzin. Musimy po prostu śledzić sytuację i czekać.
Atak sprawia, że korzystanie z niektórych form logowania sie cyfrowego jest niestabilne. Digdir prosi o cierpliwość i zapewnia, że robi wszystko, aby ograniczyć skutki ataku.